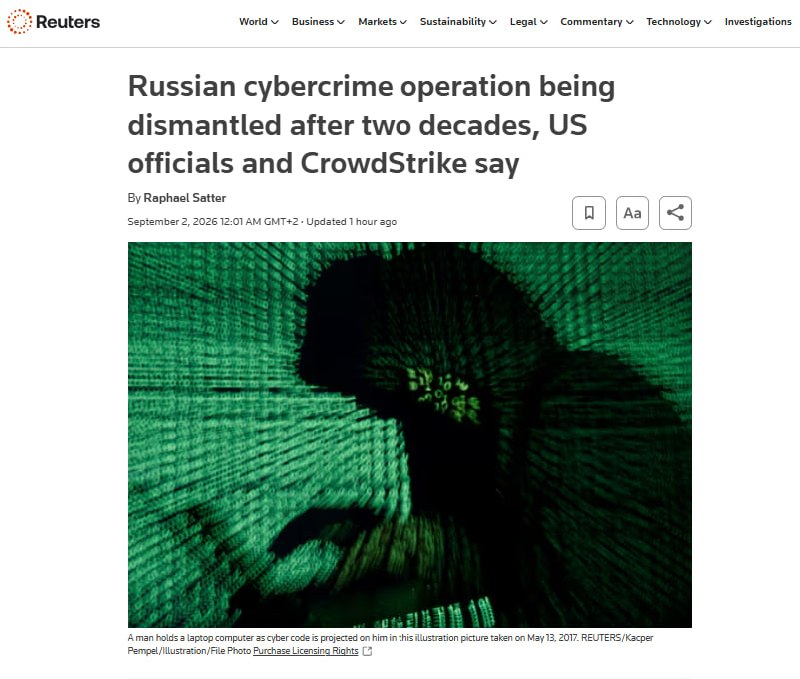
Reuters: Правоохранительные органы США и CrowdStrike объявили о демонтаже ботнета Sality, действующего с 2003 года. Изъяты домены, через которые заражённые ПК использовались для спама, DDoS и кражи криптовалюты. CrowdStrike отсекла сеть компрометированных машин от оператора, начав операцию публично на своём саммите в Лас‑Вегасе. Действия координировались с европейскими правоохранителями и другими организациями.
По данным Минюста США, Sality базировалась в России и благодаря одноранговой архитектуре была особенно устойчива к преследованию. Исследователи CrowdStrike, разобрав протокол, засеяли сеть ложной информацией, из‑за чего узлы самоустранились от создателя. Это был самый сложный захват ботнета компании, отметил Тиллманн Вернер.
В Shadowserver предупреждают, что, хотя Sality «олдскульная», она всё ещё опасна. Далее специалисты будут наблюдать, удастся ли создателю вернуть контроль или собрать ботнет заново.
перевод и аннотация сделаны ИИ // читайте исходный материал
подготовлено совместно с Восточный Курьер
Важное
 Взрывы на границе с Польшей / Срочная переброска войск13.09.2026
 В Кремле согласились на встречу с Зеленским / Официальное заявление13.09.2026
 Путин признал ошибку / Объявлено о завершении операции12.09.2026
 Срочное обращение к Москве / Полный захват города12.09.2026
 Удар по польской границе? / Экстренное заявление премьера11.09.2026
 Тревоги и сирены по всей Европе / Экстренное сообщение из Москвы11.09.2026
 Ядерный удар по Киеву / Резкое заявление из Кремля10.09.2026